ページ側の何にも壊されない
- 提供中
Shadow DOM で隔離。ページ側のセレクタは内部に届かないので、jQuery・Bootstrap・Inertia の画面遷移の影響を受けません。
- 提供中
Livewire: wire:model・サーバーでの再描画・wire:navigate でも本文とキャレットを失いません(3 つのブラウザエンジンでテスト済み)。
日本語 IME で快適に打てる
- v1.0 で提供
変換確定の Enter で改行やリストが暴発しません。
composer require ひとつで完結
- 提供中
保存時と表示時のサーバー側 HTML サニタイズ。Node.js は不要です。
- 提供中
Laravel のストレージへの画像アップロード。サーバーで検査・再エンコードします。
試してみる
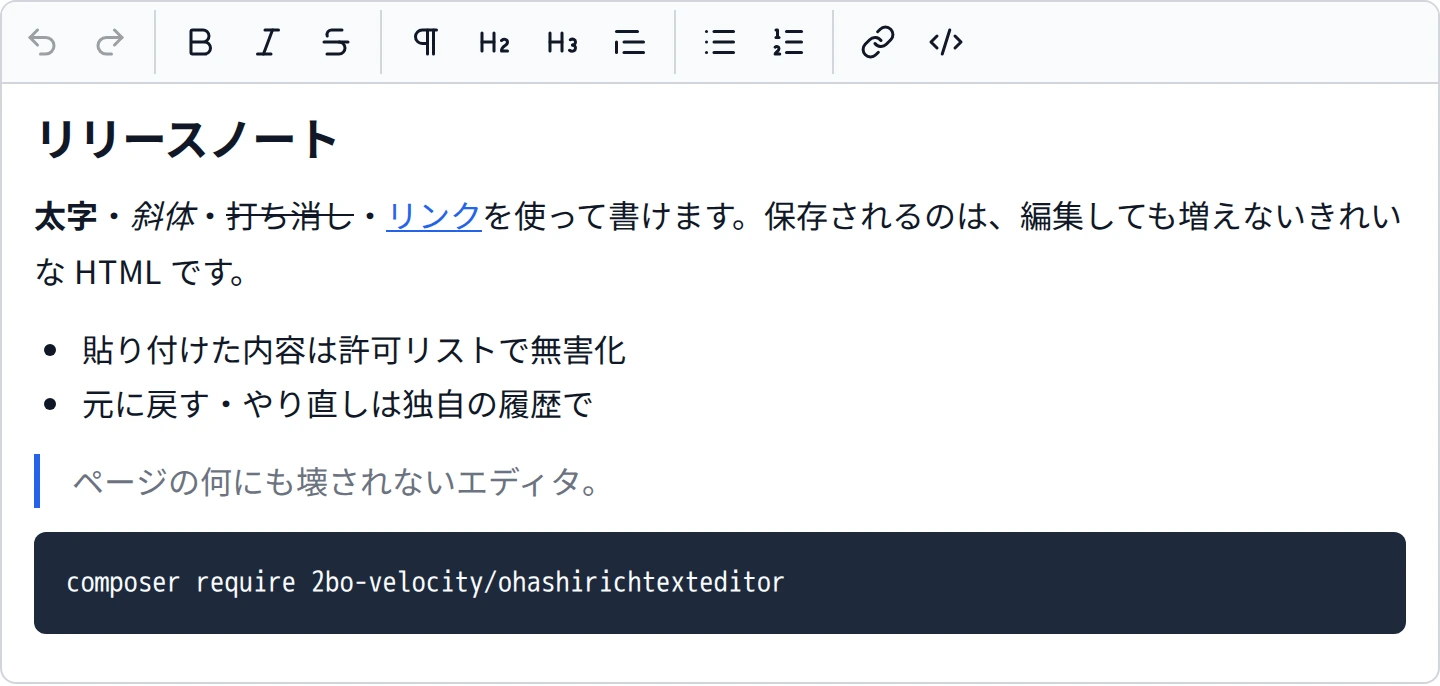
現在のビルドです。書式・リスト・リンク・コードブロック・元に戻す・貼り付け時の整形が動きます。画像アップロードにはサーバーが要るので、この静的なデモには含めていません。
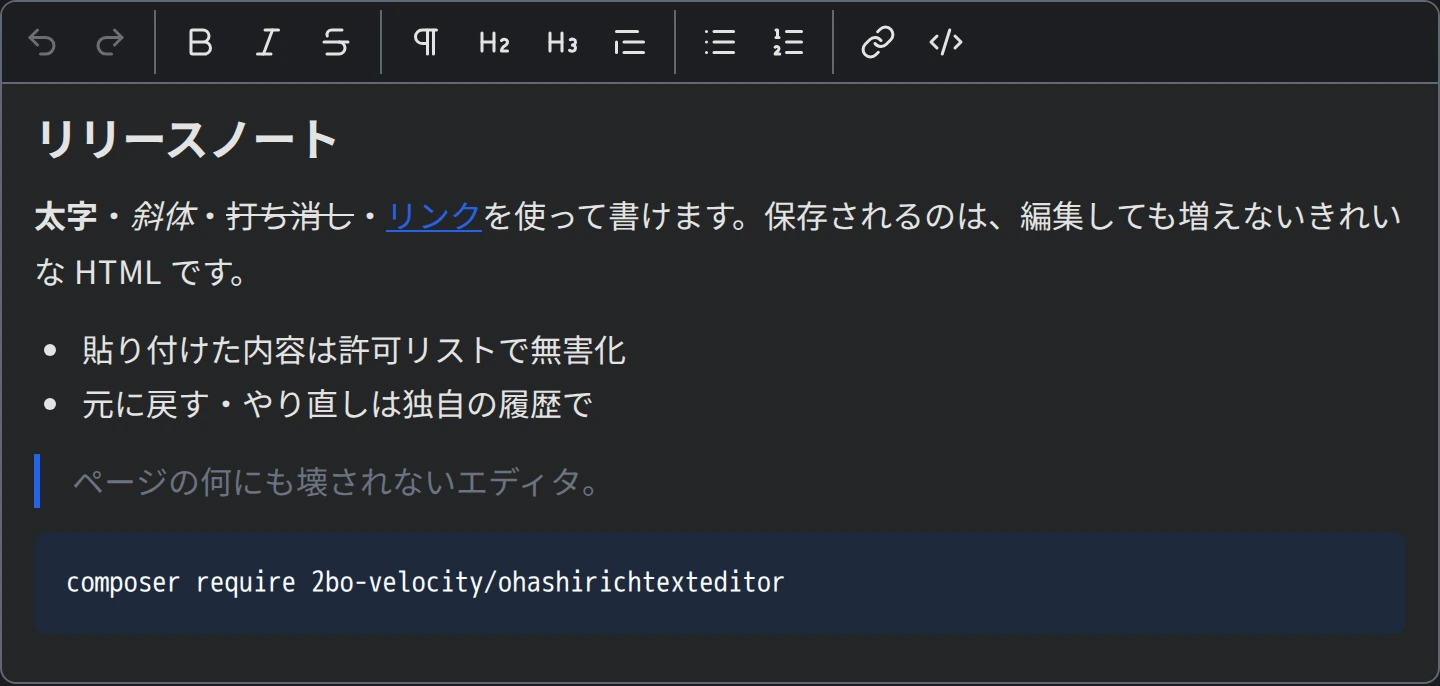
テーマ(CSS カスタムプロパティ)
危険な HTML を読み込む
保存済みの内容は、エディタに表示される前に無害化されます。上のエディタに読み込んで、何が残るかを確かめてください。
<p onclick="steal()">Hello <span style="color:red">world</span></p>
<img src="x" onerror="alert('XSS')" alt="photo">
<script>alert('XSS')</script>
<a href="javascript:alert('XSS')">click me</a>
<x-tracker>hidden</x-tracker>
エディタに残ったもの
ボタンを押すと結果が表示されます。
インストールから安全な表示まで
PHP 8.4 以上が必要です。Laravel 連携を使う場合は Laravel 12 または 13。
1インストール
composer require 2bo-velocity/ohashirichtexteditorphp artisan vendor:publish --tag=ohashi-editor-assets2フォームにエディタを置く
<script type="module" src="{{ asset('vendor/ohashi-editor/ohashi-editor.js') }}"></script><x-ohashi-editor name="body" :value="old('body', $post->body)" />3保存時に無害化
use OhashiEditor\Laravel\Casts\SanitizedHtml;protected function casts(): array{return ['body' => SanitizedHtml::class]; // sanitised on save}4安全に表示
{{-- sanitised again on output --}}<x-ohashi-content :html="$post->body" class="prose" />
確かめられるセキュリティ
- 信頼できる境界はサーバー。HTML は保存時と表示時の両方で無害化します。
- symfony/html-sanitizer と PHP 8.4 のネイティブ HTML5 パーサを使用。ブラウザと同じ規則で HTML を読みます。
- ブラウザとサーバーで 1 つの許可リストを共有し、同じテストケースを Chromium・Firefox・WebKit・PHP で実行しています。
- 厳格な Content-Security-Policy の下でも動作。インラインのスクリプトもスタイルも使いません。
ライセンス
AGPL-3.0-or-later
オープンソースのプロジェクト、およびソースコード全体を AGPL で公開できるプロジェクトでは無償で使えます。